Visa processa circa un miliardo di pagamenti al giorno e un valore annuale vicino a 15 trilioni di dollari. Quando un’infrastruttura di questa scala dice che la difesa umana non sarà sufficiente contro gli attacchi AI, il segnale conta.
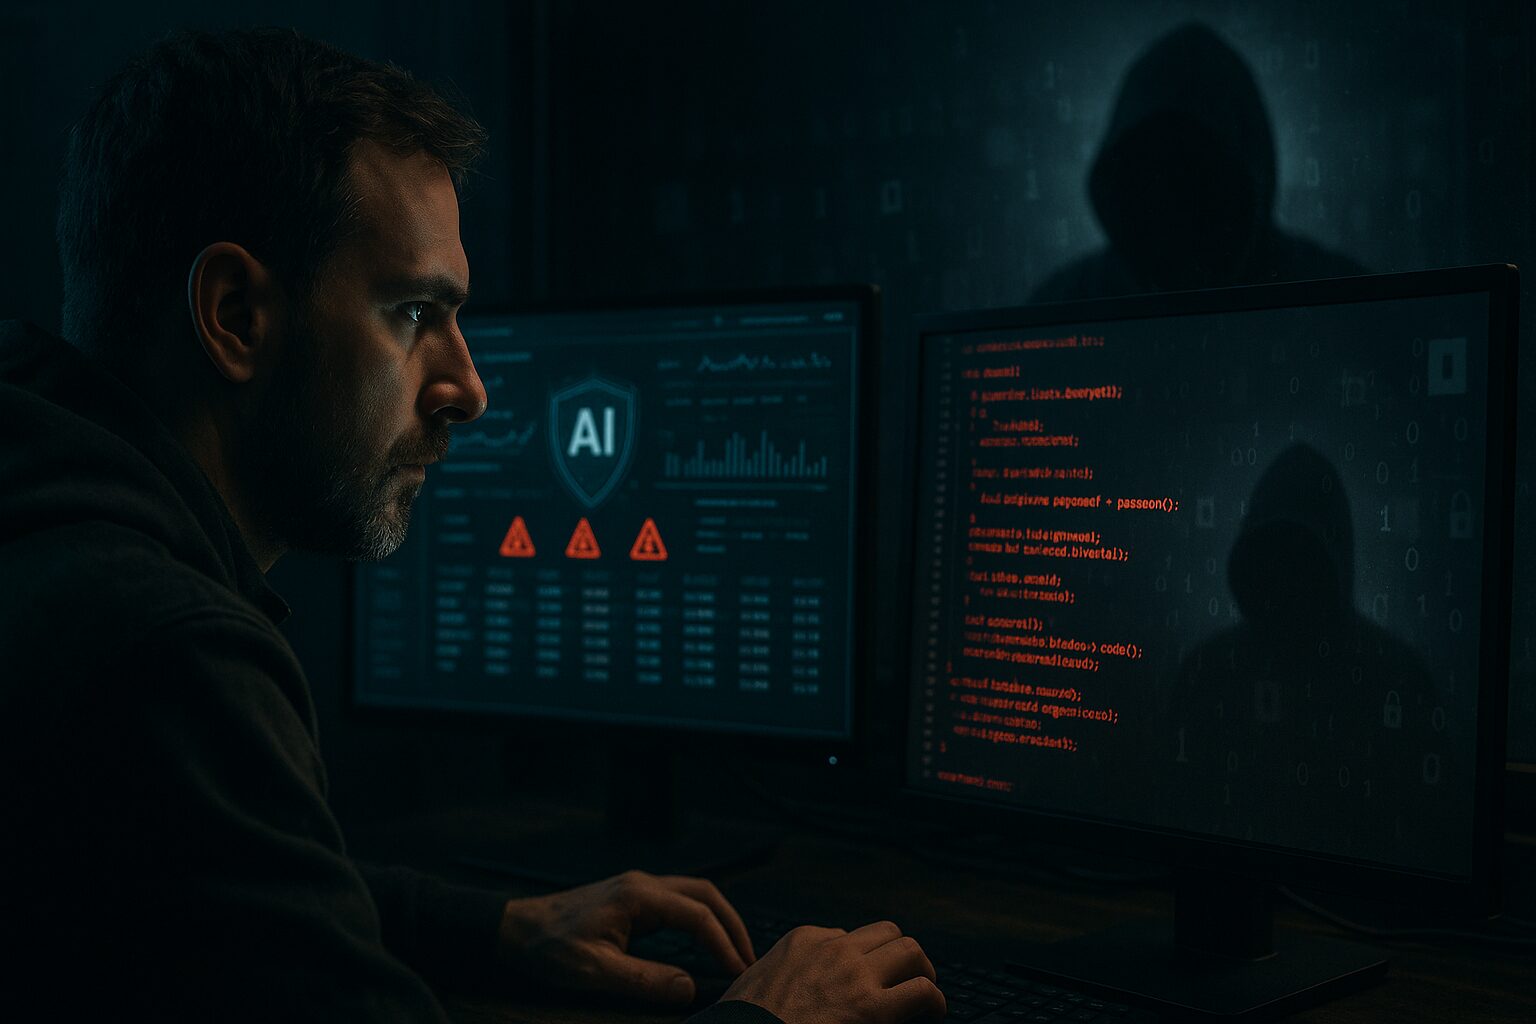
Reuters ha raccontato la posizione di Visa in Visa joins growing alarm over AI-powered risks. Il presidente della tecnologia Rajat Taneja parla di attacchi futuri adattivi e autonomi. Se l’avversario è agentico, anche la difesa deve esserlo.
Il vecchio ciclo della cybersecurity è troppo lento
La sicurezza tradizionale spesso passa da scoperta, analisi, patch e distribuzione. Un agente offensivo può invece scansionare migliaia di target, generare exploit, testarli e modificare la strategia in secondi.
È la versione ostile degli agenti sempre attivi.
L’attacco diventa persistente
Un cybercriminale umano deve fermarsi. Un agente può mantenere memoria di una campagna e continuare a cercare accessi. Autonomia e persistenza sono proprietà neutre: possono gestire un progetto o attaccare una rete.
Perché Visa è un laboratorio ideale
Pagamenti significa volume enorme, fiducia e incentivi economici fortissimi. Una piccola percentuale di frode può valere miliardi.
Visa utilizza machine learning da anni. La differenza ora è l’autonomia: la difesa deve reagire a un avversario che cambia tattica.
Open source come strategia
Visa ha deciso di aprire una parte del proprio sistema di difesa. Se gli attacchi AI diventano globali, nessuna organizzazione può osservare da sola tutte le tattiche. Condividere strumenti può aumentare la velocità collettiva.
Gli agenti entreranno anche nel commercio
La stessa rete dei pagamenti sta iniziando a essere utilizzata da agenti. Questo apre una questione di identità: chi è responsabile quando un agente compra qualcosa?
Serviranno micro-permessi: budget, categorie acquistabili, soglie e conferme.
AI contro AI non significa esseri umani esclusi
Le macchine devono gestire la velocità. Gli umani devono decidere policy e responsabilità. Un agente può bloccare una transazione in millisecondi; un umano decide se cambiare una regola globale.

Entro 2–3 anni
Fra il 2028 e il 2029 i Security Operations Center potrebbero diventare fortemente agentici. Agenti monitorano log, correlano eventi e applicano mitigazioni limitate.
Il collo di bottiglia sarà l’autorizzazione: un difensore troppo potente può danneggiare il sistema che protegge.
Fra dieci anni
Verso il 2036 la cybersecurity potrebbe assomigliare a un sistema immunitario: migliaia di agenti osservano, classificano, isolano e imparano.
La prossima guerra digitale non sarà semplicemente hacker contro aziende. Sarà sempre più spesso software offensivo contro software difensivo, con gli esseri umani impegnati a costruire le regole del campo di battaglia.